Domain probealarm.de kaufen?
Wir ziehen mit dem Projekt
probealarm.de um.
Sind Sie am Kauf der Domain
probealarm.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain probealarm.de kaufen?
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **

Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
Lenz, Siegfried: Dringende DurchsageDringende Durchsage , Ein literarisches Ereignis zum zehnten Todestag des großen deutschen Schriftstellers aus Hamburg Entdeckungen im literarischen Nachlass von Siegfried Lenz haben mehrfach für Furore gesorgt: 2016 erschien mit mehr als 60 Jahren Verspätung sein zweiter Roman Der Überläufer und 2021 das Märchen Florian, der Karpfen . Dringende Durchsage versammelt nun unbekannte Erzählungen. Sie bieten Einblicke in Lenz' literarische Werkstatt und zeigen ihn als experimentellen und humorvollen jungen Schriftsteller am Beginn einer großen Karriere. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20241007, Produktform: Leinen, Autoren: Lenz, Siegfried, Redaktion: Ermisch, Maren, Seitenzahl/Blattzahl: 192, Themenüberschrift: FICTION / General, Keyword: Affäre; Bundesrepublik; Deutsche Literatur; Ehe; Ehebruch; Familie; Hamburg; Humor; Lenz Siegfried; Nachkriegsgeschichte; Nachkriegszeit; Norddeutschland; Unfall; Weltliteratur; eindringlich; heimliche Liebe; unbekannt; unveröffentlichte Erzählungen; überraschend, Fachkategorie: Moderne und zeitgenössische Belletristik, Zeitraum: ca. 1945 bis ca. 1990 (die Zeit des Kalten Krieges), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Klassische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Produktverfügbarkeit: 02, Länge: 210, Breite: 135, Höhe: 25, Gewicht: 313, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
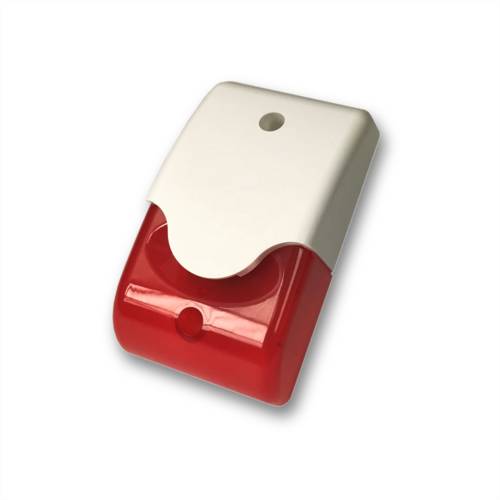
Gude 7940 - Alarm Licht / SireneOptisch-akustischer Alarmgeber Der Kombi-Alarmgeber 7940 stellt für entsprechende Monitoring-Geräte von GUDE ein ideales Zubehör dar. Dank einfacher Installation am 12V-Anschluss wird das Überwachungssystem im Handumdrehen um einen Alarmgeber ergänzt. Beim Eintritt eines Alarmereignisses werden wahlweise Sirene und/oder Blinklicht umgehend ausgelöst. Im kompakten Kunststoffgehäuse ist er für Innenräume sowie geschützte Außenbereiche geeignet.65,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter

-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Wie lautet die Durchsage für den Feueralarm?
Im Falle eines Feueralarms lautet die Durchsage normalerweise: "Achtung, Achtung! Feueralarm! Bitte verlassen Sie das Gebäude umgehend über die nächstgelegenen Notausgänge. Wiederholung: Feueralarm, verlassen Sie das Gebäude sofort." **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
Wie oft geht die Sirene bei Feueralarm?
Die Sirene geht bei einem Feueralarm normalerweise so lange, bis die Gefahr vorüber ist oder die Situation unter Kontrolle gebracht wurde. Die Dauer kann je nach Art des Alarms und den örtlichen Bestimmungen variieren. In einigen Fällen kann die Sirene auch in Intervallen oder mit unterschiedlichen Signalen aktiviert werden, um verschiedene Warnstufen anzuzeigen. Es ist wichtig, die Bedeutung der verschiedenen Signale zu kennen und entsprechend zu handeln, um sich selbst und andere in Sicherheit zu bringen. Letztendlich dient die Sirene dazu, die Bevölkerung schnell und effektiv über eine akute Gefahr zu informieren. **
Was ist die Ursache, wenn nach dem Probealarm beim Feuerwehrfunkmeldeempfänger keine Durchsage kommt?
Es gibt verschiedene mögliche Ursachen, wenn nach dem Probealarm beim Feuerwehrfunkmeldeempfänger keine Durchsage erfolgt. Es könnte sein, dass der Empfänger nicht richtig eingestellt ist oder dass es technische Probleme gibt. Es ist auch möglich, dass die Durchsage aus irgendeinem Grund nicht gesendet wurde. In jedem Fall sollte man sich an den zuständigen Techniker oder Verantwortlichen wenden, um das Problem zu klären. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
Analyse der automatisierten Rootkit-Erkennungsmethoden, Taschenbuch von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7Analyse Der Automatisierten Rootkit-erkennungsmethoden, Taschenbuch Von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7, Seitenanzahl: 9649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lenz, Siegfried: Dringende DurchsageDringende Durchsage , Ein literarisches Ereignis zum zehnten Todestag des großen deutschen Schriftstellers aus Hamburg Entdeckungen im literarischen Nachlass von Siegfried Lenz haben mehrfach für Furore gesorgt: 2016 erschien mit mehr als 60 Jahren Verspätung sein zweiter Roman Der Überläufer und 2021 das Märchen Florian, der Karpfen . Dringende Durchsage versammelt nun unbekannte Erzählungen. Sie bieten Einblicke in Lenz' literarische Werkstatt und zeigen ihn als experimentellen und humorvollen jungen Schriftsteller am Beginn einer großen Karriere. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20241007, Produktform: Leinen, Autoren: Lenz, Siegfried, Redaktion: Ermisch, Maren, Seitenzahl/Blattzahl: 192, Themenüberschrift: FICTION / General, Keyword: Affäre; Bundesrepublik; Deutsche Literatur; Ehe; Ehebruch; Familie; Hamburg; Humor; Lenz Siegfried; Nachkriegsgeschichte; Nachkriegszeit; Norddeutschland; Unfall; Weltliteratur; eindringlich; heimliche Liebe; unbekannt; unveröffentlichte Erzählungen; überraschend, Fachkategorie: Moderne und zeitgenössische Belletristik, Zeitraum: ca. 1945 bis ca. 1990 (die Zeit des Kalten Krieges), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Klassische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Produktverfügbarkeit: 02, Länge: 210, Breite: 135, Höhe: 25, Gewicht: 313, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Gude 7940 - Alarm Licht / SireneOptisch-akustischer Alarmgeber Der Kombi-Alarmgeber 7940 stellt für entsprechende Monitoring-Geräte von GUDE ein ideales Zubehör dar. Dank einfacher Installation am 12V-Anschluss wird das Überwachungssystem im Handumdrehen um einen Alarmgeber ergänzt. Beim Eintritt eines Alarmereignisses werden wahlweise Sirene und/oder Blinklicht umgehend ausgelöst. Im kompakten Kunststoffgehäuse ist er für Innenräume sowie geschützte Außenbereiche geeignet.65,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
GUDE 7940 - Alarm Licht / SireneOptisch-akustischer Alarmgeber Der Kombi-Alarmgeber 7940 stellt für entsprechende Monitoring-Geräte von GUDE ein ideales Zubehör dar. Dank einfacher Installation am 12V-Anschluss wird das Überwachungssystem im Handumdrehen um einen Alarmgeber ergänzt. Beim Eintritt eines Alarmereignisses werden wahlweise Sirene und/oder Blinklicht umgehend ausgelöst. Im kompakten Kunststoffgehäuse ist er für Innenräume sowie geschützte Außenbereiche geeignet.65,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lautet die Durchsage für den Feueralarm?
Im Falle eines Feueralarms lautet die Durchsage normalerweise: "Achtung, Achtung! Feueralarm! Bitte verlassen Sie das Gebäude umgehend über die nächstgelegenen Notausgänge. Wiederholung: Feueralarm, verlassen Sie das Gebäude sofort." **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Wie oft geht die Sirene bei Feueralarm?
Die Sirene geht bei einem Feueralarm normalerweise so lange, bis die Gefahr vorüber ist oder die Situation unter Kontrolle gebracht wurde. Die Dauer kann je nach Art des Alarms und den örtlichen Bestimmungen variieren. In einigen Fällen kann die Sirene auch in Intervallen oder mit unterschiedlichen Signalen aktiviert werden, um verschiedene Warnstufen anzuzeigen. Es ist wichtig, die Bedeutung der verschiedenen Signale zu kennen und entsprechend zu handeln, um sich selbst und andere in Sicherheit zu bringen. Letztendlich dient die Sirene dazu, die Bevölkerung schnell und effektiv über eine akute Gefahr zu informieren. **
-
Was ist die Ursache, wenn nach dem Probealarm beim Feuerwehrfunkmeldeempfänger keine Durchsage kommt?
Es gibt verschiedene mögliche Ursachen, wenn nach dem Probealarm beim Feuerwehrfunkmeldeempfänger keine Durchsage erfolgt. Es könnte sein, dass der Empfänger nicht richtig eingestellt ist oder dass es technische Probleme gibt. Es ist auch möglich, dass die Durchsage aus irgendeinem Grund nicht gesendet wurde. In jedem Fall sollte man sich an den zuständigen Techniker oder Verantwortlichen wenden, um das Problem zu klären. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.